15 minut na wstępną ocenęOdpowiedź w 1 dzień roboczyAudyt i wdrożenie w jednym zespole
Po pierwszym etapie wiesz, co robić dalej
Status organizacji
Ustalamy, czy i w jakim zakresie firma podlega KSC.
Lista najważniejszych luk
Oddzielamy pilne ryzyka od usprawnień, które mogą poczekać.
Plan 30/60/90 dni
Porządkujemy działania, zależności i odpowiedzialności.
Zakres wdrożenia
Wskazujemy, co zespół może zrobić sam, a gdzie potrzebne jest wsparcie.
Od kwalifikacji do działających zabezpieczeń
KROK 1 · OK. 15 MINRozmowa kwalifikacyjna
Ustalamy sytuację firmy i właściwy pierwszy etap.
KROK 2Zakres i wycena
Określamy systemy, lokalizacje, dowody i harmonogram.
KROK 3Audyt i plan działań
Otrzymujesz luki, priorytety, właścicieli i terminy.
KROK 4Wdrożenie i odbiór
Pomagamy wdrożyć zmiany i sprawdzamy, czy rzeczywiście działają.
Partnerzy i klienci
Firmy i organizacje, które zaufały SparkSome
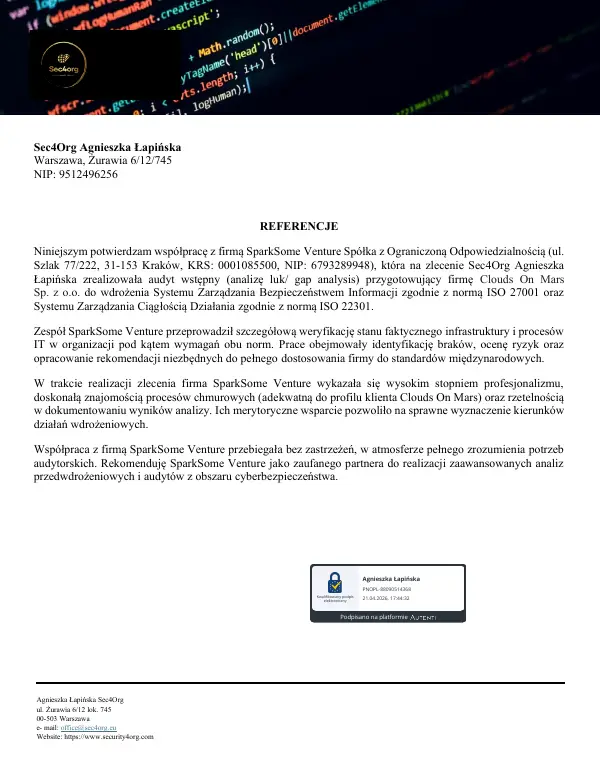
Referencje
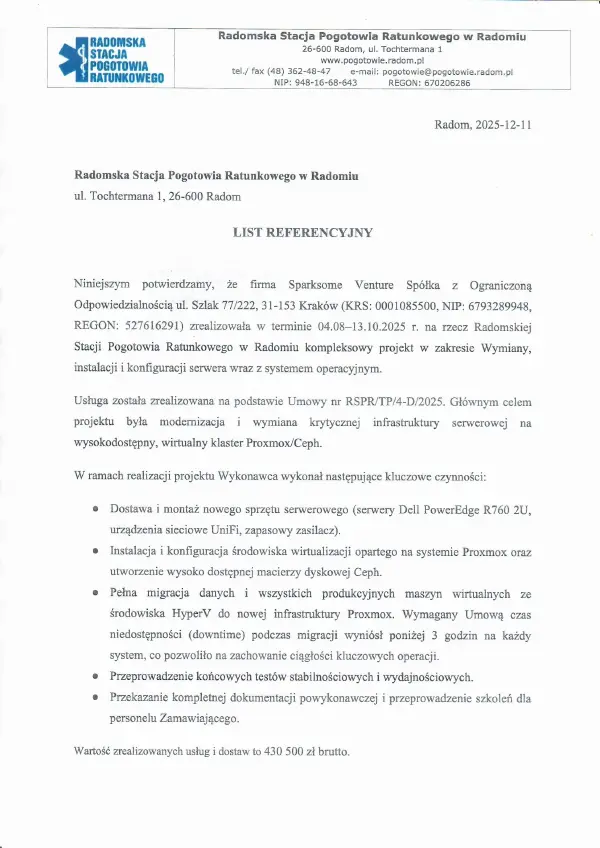
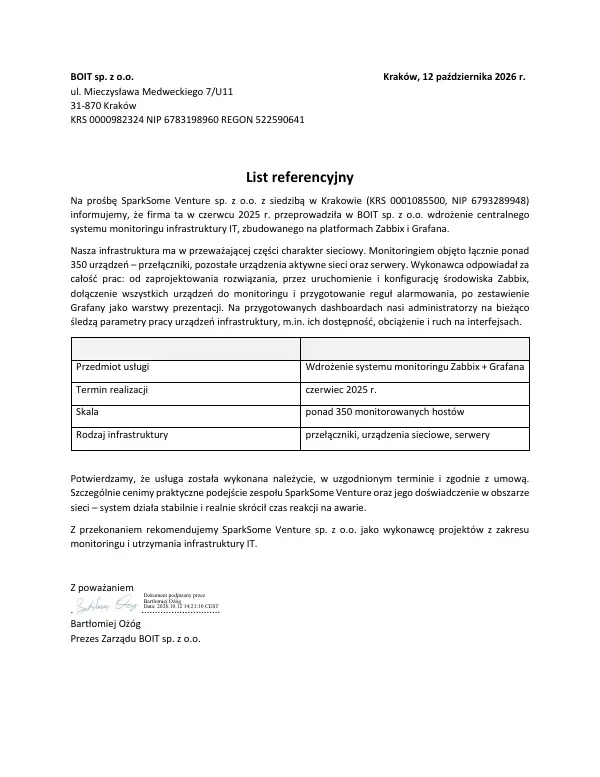
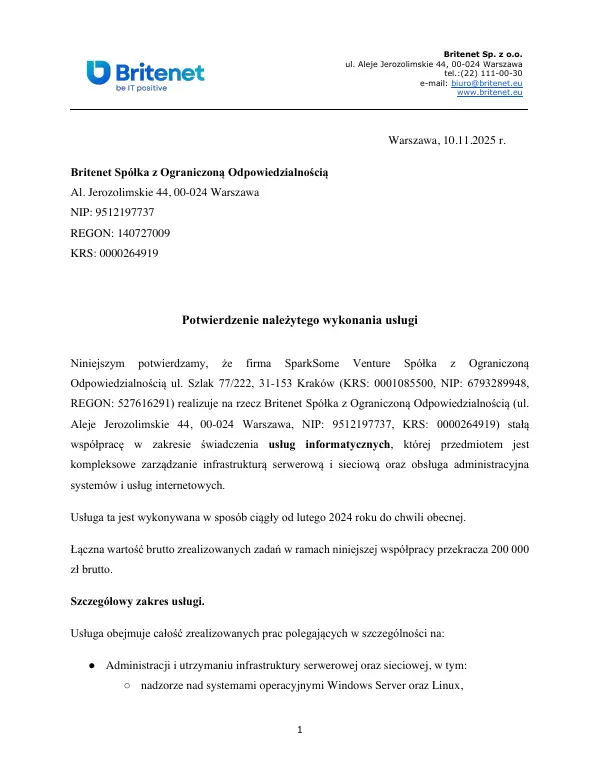
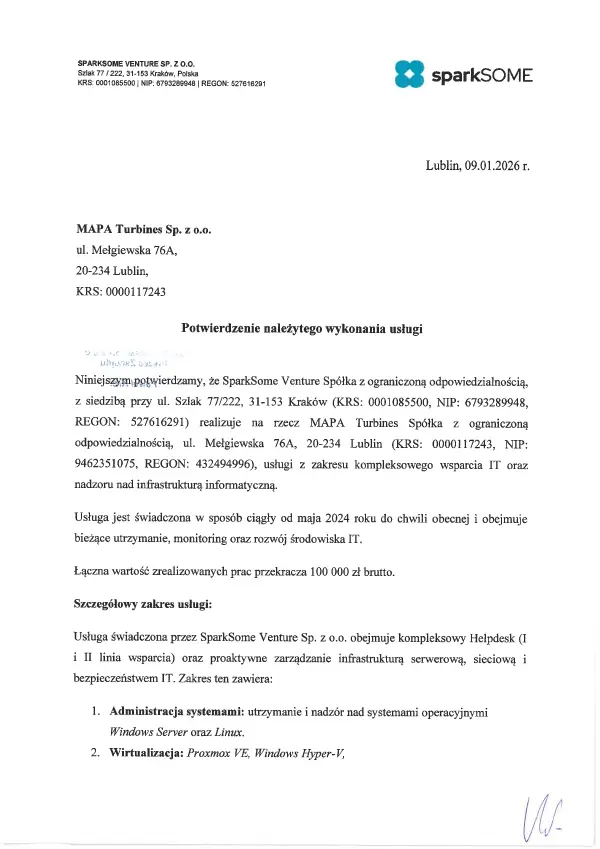
Audyty i wdrożenia potwierdzone na piśmie
Audyty ISO 27001, ISO 27002 i ISO 22301 oraz bezpieczeństwo infrastruktury to te same obszary, których wymaga system zarządzania bezpieczeństwem z art. 8 ustawy o KSC. Każda karta prowadzi do podpisanego dokumentu w PDF.
Weryfikacja infrastruktury i procesów IT, ocena ryzyk i rekomendacje przed wdrożeniem systemu bezpieczeństwa informacji i ciągłości działania. Na zlecenie Sec4Org.
Helpdesk, administracja systemów, kopie zapasowe i kontrola bezpieczeństwa: firewall, VPN, MFA, antywirus. Ponad 100 tys. zł brutto.
Dla zarządu
Co ustawa o KSC oznacza dla kierownictwa firmy
Odpowiedzialność za cyberbezpieczeństwo spoczywa na kierowniku podmiotu, czyli w spółce na zarządzie. Najważniejsze fakty z ustawy po nowelizacji:
Decyzje i budżet
Kierownik decyduje o systemie zarządzania bezpieczeństwem, planuje środki finansowe, przydziela zadania i nadzoruje ich wykonanie (art. 8d).
Coroczne szkolenie
Kierownik oraz osoba, której powierzył obowiązki w tym zakresie, raz w roku przechodzą udokumentowane szkolenie (art. 8e).
Terminy
3 kwietnia 2027 r. – działający system zarządzania bezpieczeństwem. 3 kwietnia 2028 r. – pierwszy audyt podmiotu kluczowego.
Kary
Do 10 mln euro lub 2% przychodu (podmiot kluczowy), do 7 mln euro lub 1,4% (ważny). Kierownik do 300% wynagrodzenia. Kary można nakładać od 3 kwietnia 2028 r.
Raport z audytu zaczynamy od decyzji, które należą do zarządu: budżet, właściciele zadań i terminy. Szczegóły techniczne trafiają do załączników dla zespołu IT.
Czy Twoja organizacja podlega KSC?
O kwalifikacji decydują sektor działalności, wielkość organizacji oraz wyjątki wskazane w ustawie. Sama liczba pracowników nie daje pełnej odpowiedzi.
Pomagamy ustalić status podmiotu kluczowego lub ważnego, przygotować wpis do Wykazu KSC oraz zaplanować obowiązki, które należy wdrożyć do 3 kwietnia 2027 r.
Analizujemy usługi, strukturę organizacji, zależności kapitałowe i faktyczny sposób działania systemów IT.
Łączymy analizę organizacyjną z doświadczeniem technicznym w sieciach, serwerach, chmurze i ochronie danych. Dokumentacja opisuje procesy, które rzeczywiście działają.
Zakres prac
1. Audyt i analiza luk – inwentaryzacja, ocena ryzyka i priorytety.
2. Procesy i dokumentacja – role, polityki, ciągłość działania i obsługa incydentów.
4. Testy i utrzymanie – ćwiczenia, szkolenia i cykliczne przeglądy.
Co zyskuje Twoja organizacja?
Jasny status i plan
Wiesz, które obowiązki Cię dotyczą, kto za nie odpowiada i od czego zacząć.
Mniejsze ryzyko operacyjne
Priorytetowo usuwamy luki, które mogą zatrzymać pracę firmy lub narazić dane.
Gotowość do kontroli i incydentu
Zbierasz dowody działania zabezpieczeń, a zespół zna procedury i kanały eskalacji.
Sprawdźmy, czego potrzebuje Twoja organizacja.
Podczas krótkiej rozmowy zbierzemy podstawowe informacje, ocenimy punkt wyjścia i zaproponujemy sensowny kolejny krok – bez zobowiązań.
Porozmawiaj z PrzemkiemPrzemysław Tałanda, członek zarządu SparkSome. Krótko omówicie sytuację firmy i ustalicie, czy potrzebna jest kwalifikacja, audyt czy pełne wdrożenie.
Imię, e-mail i nazwa firmy wystarczą. Odezwiemy się w 1 dzień roboczy.
Dwa krótkie kroki: sytuacja firmy i kontakt. Na tej podstawie przygotujemy zakres i wycenę.
Najczęściej zadawane pytania
Tak. Termin 3 października 2026 r. wynikał z harmonogramu ministra cyfryzacji (Dz. Urz. MC poz. 7) dla podmiotów, które spełniały przesłanki w dniu wejścia ustawy w życie. Przepisy nie przewidują, że obowiązek wpisu wygasa po tej dacie, więc warto pilnie potwierdzić status organizacji i złożyć wniosek.
Znaczenie mają sektor działalności, wielkość organizacji i wyjątki ustawowe. Kwalifikację należy przeprowadzić na podstawie faktycznie świadczonych usług i struktury przedsiębiorstwa.
System zarządzania bezpieczeństwem informacji z art. 8 ustawy: szacowanie ryzyka, środki techniczne i organizacyjne (m.in. kontrola dostępu, MFA, kopie zapasowe i ciągłość działania, bezpieczeństwo dostawców, monitorowanie, szkolenia), obsługa i zgłaszanie incydentów oraz korzystanie z systemu S46. Termin 3 kwietnia 2027 r. dotyczy podmiotów, które spełniały przesłanki w dniu wejścia ustawy w życie. Pozostałe mają 12 miesięcy od dnia spełnienia przesłanek.
Nie w każdym przypadku. ISO 27001 może jednak uporządkować system zarządzania bezpieczeństwem i ułatwić wykazanie dojrzałości procesów.
Nie. Procedury muszą odpowiadać faktycznie działającym zabezpieczeniom, odpowiedzialnościom i sposobowi reagowania na incydenty.
Zaczynamy od zakresu i inwentaryzacji, następnie oceniamy ryzyka, zabezpieczenia i procesy. Wynikiem jest raport z priorytetami oraz praktyczny plan wdrożenia.
Wyślij formularz lub umów krótką konsultację. Najpierw ustalimy, czy i w jakim zakresie regulacja dotyczy Twojej organizacji.
Podmiotowi kluczowemu grozi kara do 10 mln euro albo 2% rocznego przychodu, a podmiotowi ważnemu do 7 mln euro albo 1,4% przychodu (stosuje się wyższą kwotę). Kary z nowych przepisów można nakładać po upływie 2 lat od wejścia nowelizacji w życie, czyli od 3 kwietnia 2028 r. (art. 35 ustawy zmieniającej). Obowiązki trzeba jednak wdrożyć wcześniej, a brak dowodów ich realizacji będzie widoczny przy każdej kontroli.
Tak. Kierownik podmiotu decyduje o systemie zarządzania bezpieczeństwem, planuje na niego budżet, przydziela zadania i nadzoruje ich wykonanie (art. 8d). Raz w roku przechodzi udokumentowane szkolenie (art. 8e). Za niewykonanie obowiązków organ może nałożyć na niego karę do 300% wynagrodzenia (art. 73a), również od 3 kwietnia 2028 r.
Wczesne ostrzeżenie trzeba przekazać do właściwego CSIRT najpóźniej w ciągu 24 godzin od wykrycia poważnego incydentu, a zgłoszenie incydentu w ciągu 72 godzin. Sprawozdanie końcowe składa się w ciągu miesiąca od zgłoszenia. Bez przygotowanej procedury i wyznaczonych osób te terminy są bardzo trudne do zachowania.
Tak. Organ nadzorujący nie musi czekać na atak lub wyciek danych. Może skontrolować realizację obowiązków, a także nakazać przeprowadzenie oceny bezpieczeństwa lub audytu. W praktyce liczą się nie tylko dokumenty, ale również dowody działania zabezpieczeń, procedur i odpowiedzialności.
Zakres zależy od liczby podmiotów, lokalizacji, usług krytycznych, złożoności infrastruktury i dostępności dokumentacji. Po krótkiej rozmowie proponujemy zakres, harmonogram i wycenę. Mniejsza organizacja z jednym środowiskiem zwykle wymaga mniej pracy niż grupa spółek lub firma z systemami OT.
Audyt wskazuje luki i priorytety, ale obowiązki muszą działać w praktyce. Dlatego możemy przejść z zespołem klienta od raportu do dokumentacji, zabezpieczeń technicznych, testów oraz utrzymania zmian. Stałą administrację infrastruktury prowadzimy też w ramach opieki IT.
Pierwszy audyt bezpieczeństwa systemu informacyjnego podmiot kluczowy przeprowadza w ciągu 24 miesięcy, czyli do 3 kwietnia 2028 r. dla podmiotów, które spełniały przesłanki w dniu wejścia ustawy w życie, a potem co najmniej raz na 3 lata (art. 15). Podmiot ważny nie ma obowiązkowego audytu cyklicznego, ale organ może go nakazać po poważnym incydencie lub innym naruszeniu przepisów.
Stan prawny na 28.10.2026: ustawa o krajowym systemie cyberbezpieczeństwa po nowelizacji (Dz.U. 2026 poz. 252, w mocy od 3 kwietnia 2026 r.) oraz komunikat ministra cyfryzacji z harmonogramem wpisów (Dz. Urz. MC poz. 7). Odpowiedzi mają charakter informacyjny i nie zastępują porady prawnej.